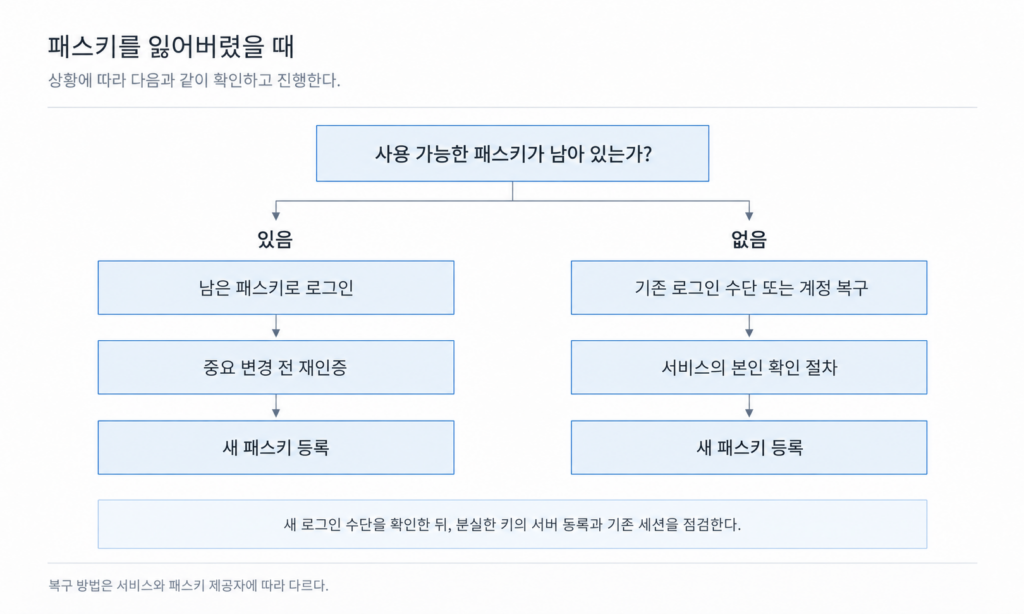
패스키를 잃어버리면: 추가 등록·삭제·계정 복구를 설계할 때
휴대폰을 잃거나 마지막 패스키를 지웠을 때도 계정에 들어갈 수 있어야 한다. 추가 등록의 재인증, 키 삭제와 세션 종료, 제공자 복구와 서비스 계정 복구를 나눠 살펴본다.
개발하면서 배운 것과 문제를 해결한 과정을 기록합니다.
휴대폰을 잃거나 마지막 패스키를 지웠을 때도 계정에 들어갈 수 있어야 한다. 추가 등록의 재인증, 키 삭제와 세션 종료, 제공자 복구와 서비스 계정 복구를 나눠 살펴본다.
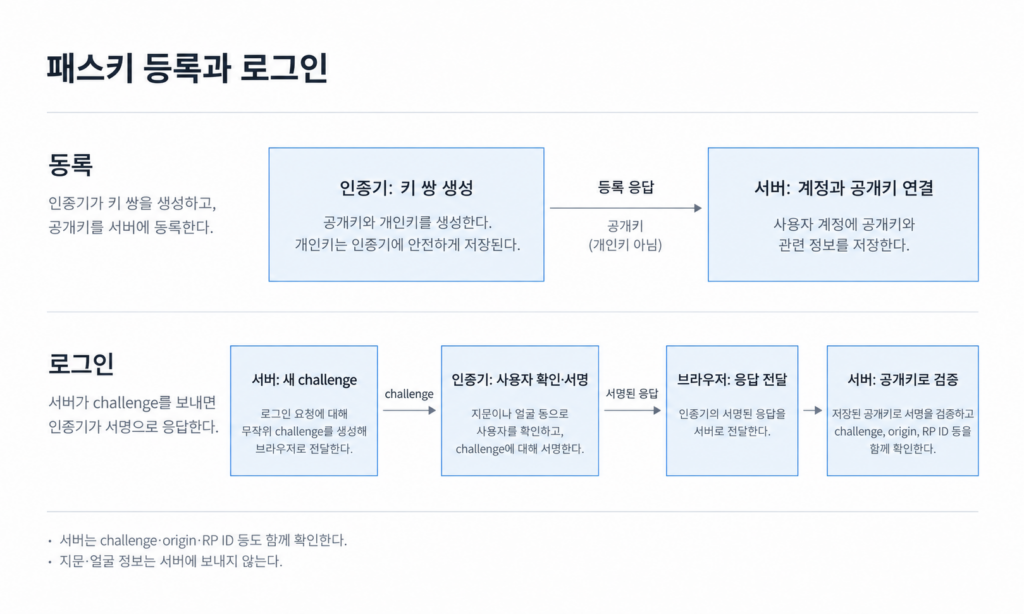
지문이나 얼굴을 확인했을 뿐인데 서버는 어떻게 내 계정을 알아볼까. 공개키와 개인키, challenge, 사이트 검증을 따라 패스키의 등록과 로그인 과정을 살펴본다.
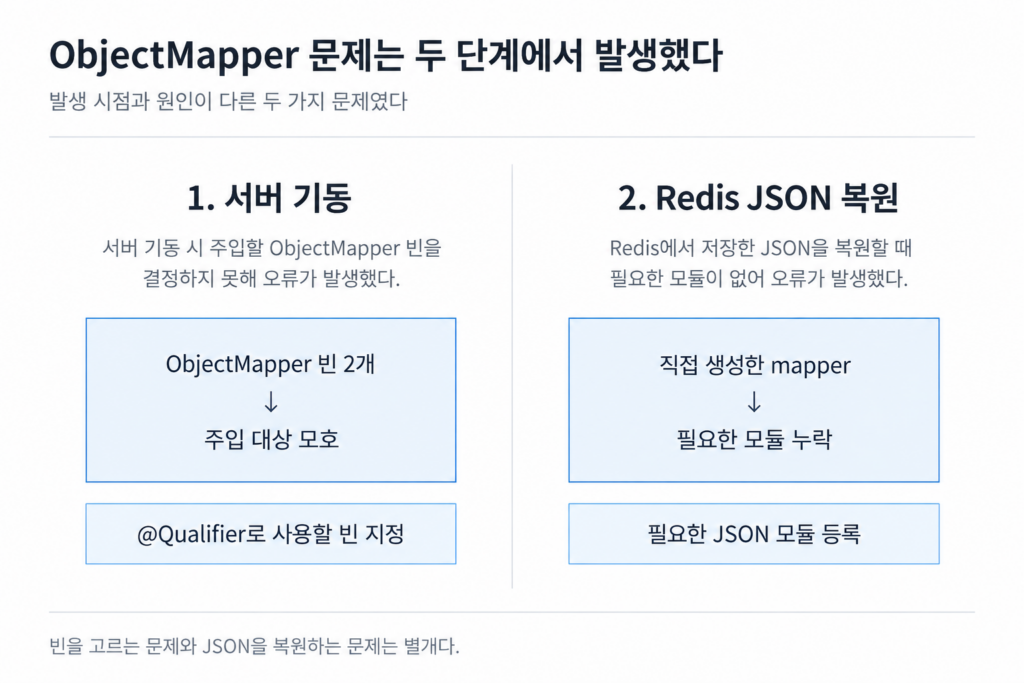
같은 타입의 ObjectMapper 빈 두 개가 있는 Spring 애플리케이션에서 주입 충돌과 JSON 복원 오류를 차례로 만났다. Qualifier로 대상을 고른 과정과 직접 생성한 mapper의 Jackson 모듈 구성을 확인한 기록이다.
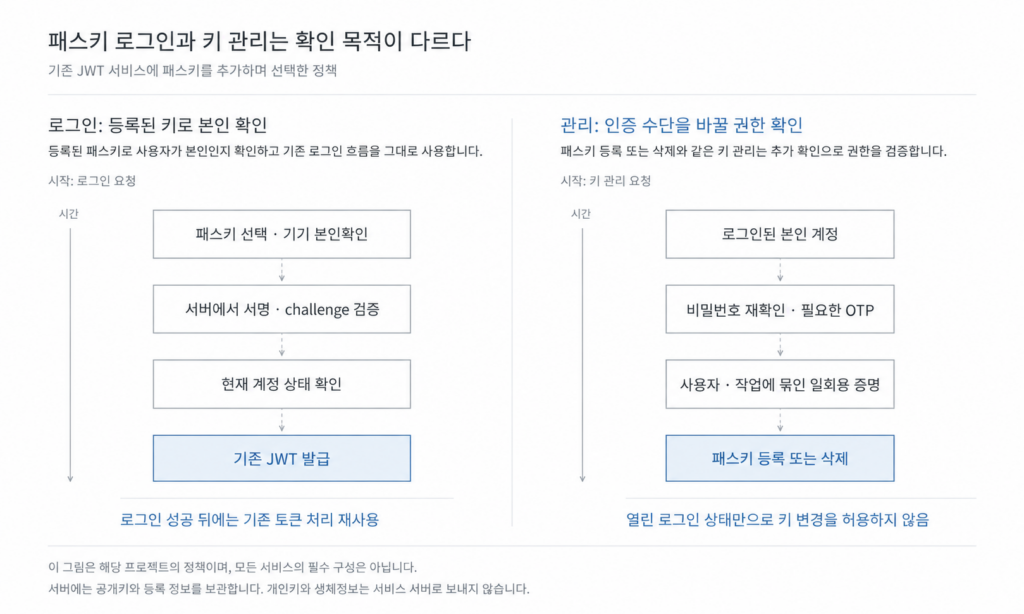
기존 JWT 로그인에 패스키를 연결하며, 로그인과 키 추가·삭제의 인증 조건을 나눴다. 재인증 정책부터 PostgreSQL의 키 정보와 Redis의 일회용 상태까지, 구현 전에 정리한 경계를 기록한다.
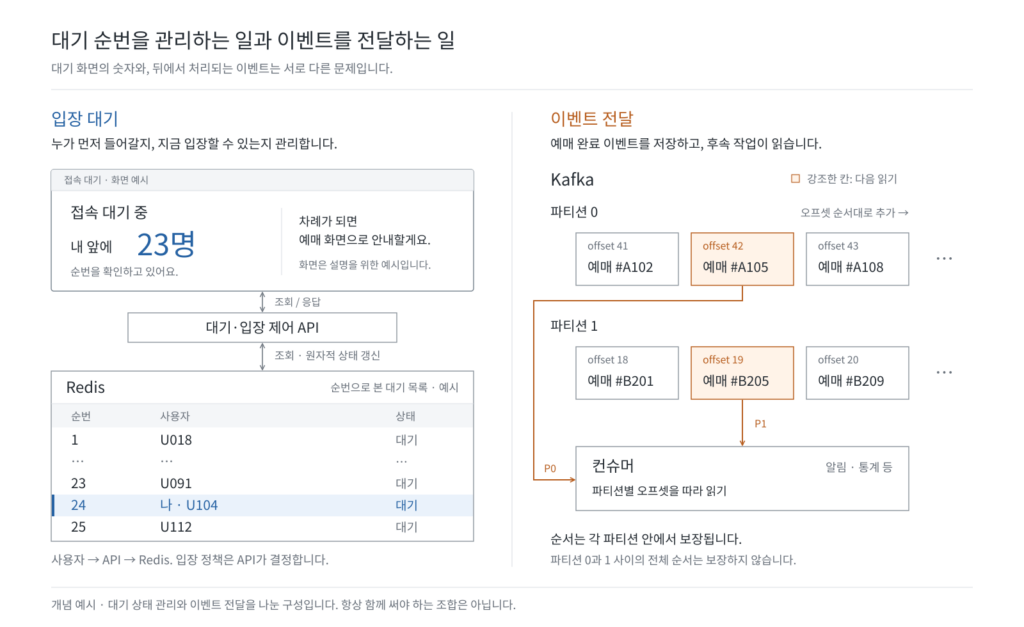
내 앞에 몇 명이 남았는지 보여주는 대기실과, 이벤트를 순서대로 처리하는 큐는 다른 문제다. 순번 조회·입장 제어·이벤트 전달을 기준으로 Redis와 Kafka의 역할을 나눠 본다.